VeriCritica: sicurezza dimostrata, non solo testata.
Verifica formale con agenti AI per il firmware dei dispositivi medici e il software delle reti elettriche.
Un test trova i difetti che incontra, una prova matematica dimostra che un certo difetto non c'è per nessun input. Google DeepMind lo ha appena fatto sul codice macchina di Signal, con prove scritte da agenti AI. Io voglio portare lo stesso metodo sui pochi moduli che, in una pompa a infusione o in una sottostazione, decidono se il sistema è sicuro.
Cosa offroProve di sicurezza matematiche su moduli circoscritti: parser di protocolli, bootloader e aggiornamento firmware, gestione delle chiavi, logiche di interblocco. Più un fascicolo tecnico riusabile per gli audit.
ComeUna pipeline a tre livelli: scansione e correzione automatica su tutto il codice, fuzzing e analisi statica, verifica formale in Lean solo sul nucleo critico.
Perché oraGli strumenti di DeepMind sono pubblici con licenza Apache 2.0, e dall'11 settembre 2026 il Cyber Resilience Act chiede ai produttori di notificare le vulnerabilità sfruttate.
Primo obiettivoRiprodurre in casa la prova di Signal, poi un componente open source verificato e pubblicato, poi due pilota con produttori: uno medicale e uno per l'energia.
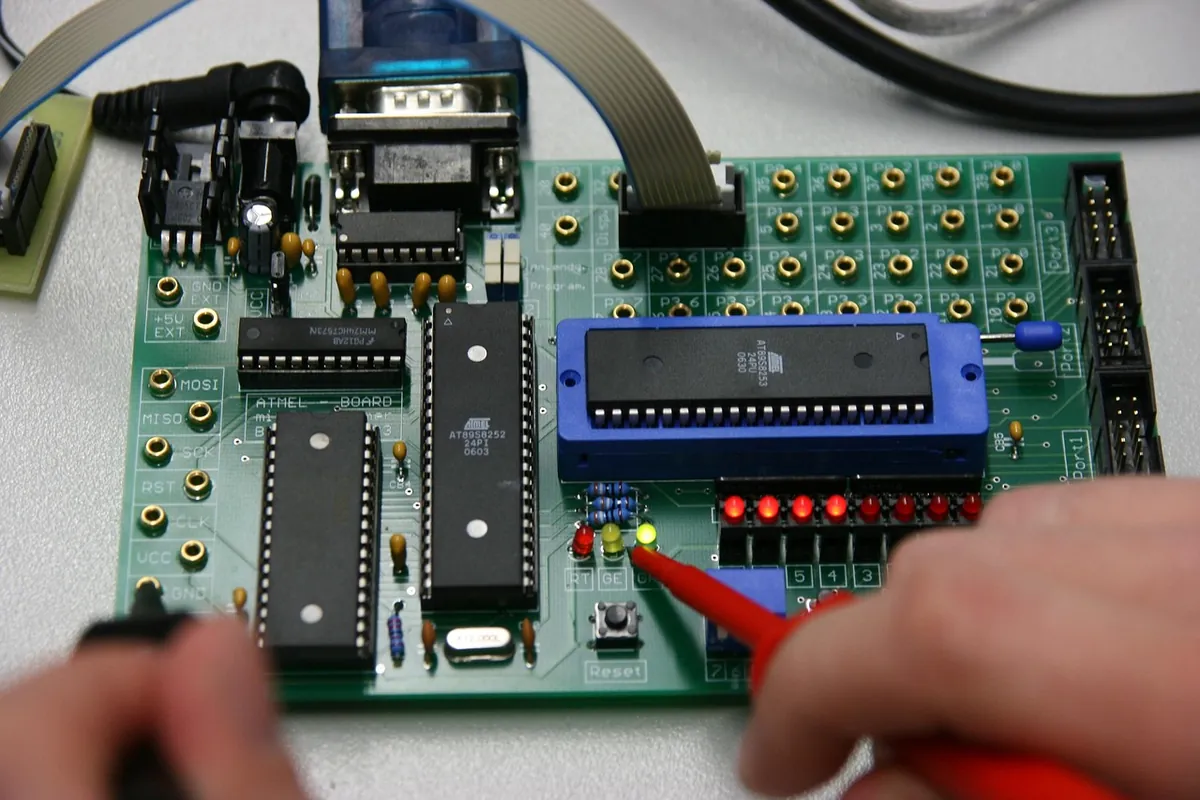
Il firmware vive su microcontrollori come questi. Foto: Pixabay
Da dove parto
Cosa ha dimostrato DeepMind su Signal
Il 10 novembre 2026 Google DeepMind ha pubblicato le prove di sicurezza di libsignal verificate sul codice macchina compilato, non sul sorgente. Riporto solo quello che si legge nel paper e nel repository pubblico.
Elemento
Cosa è stato fatto
Cosa serve a VeriCritica
Oggetto
Handshake PQXDH e Triple Ratchet (Double Ratchet più SPQR) di libsignal v0.105.4, sessioni tra due persone
Lo stesso approccio su moduli firmware di dimensione simile
Livello
Codice macchina AArch64 compilato, con una semantica della CPU scritta in Lean (7.578 righe, 467 istruzioni)
Una semantica formale anche per ARM Cortex-M e altri microcontrollori
Proprietà
Dieci teoremi: tra questi segretezza dell'handshake, autenticazione, forward secrecy e sicurezza dopo una compromissione
Proprietà di dominio: limiti di dosaggio, firma del firmware, interblocchi
Metodo
Prove generate da agenti AI: di solito 40-80 agenti per campagna, su una macchina, per 24-72 ore; il comparator accetta solo prove che dimostrano esattamente la specifica
La stessa catena, con un esperto clinico o elettrico che firma la specifica
Dimensione
Circa 6,5 milioni di righe di prova controllate da Lean; circa 26.000 righe fidate tra specifiche e semantica
Budget di calcolo e tempi di compilazione delle prove da preventivare
Limiti
Crittografia assunta ideale nel modello simbolico; esclusi gruppi, più dispositivi per utente e alcuni attacchi di replay
Dichiarare sempre cosa la prova non copre
Fonti: paper e sviluppo Lean di DeepMind e repository google-deepmind/code-verification (Apache 2.0). Accanto c'è CodeMender, l'agente di Google per trovare e correggere vulnerabilità, in anteprima su Google Cloud da luglio 2026: conferma ogni falla con un exploit in una sandbox del cliente e propone una patch che lo sviluppatore approva.
Il problema
Un difetto in poche migliaia di righe può fare danni fisici.
Test e penetration test mostrano la presenza dei bug, non ne dimostrano l'assenza. Nei due settori che ho scelto questo pesa più che altrove.
Firmware dei dispositivi medici
Esempi
Pompe a infusione, monitor multiparametrici, gateway BLE di microinfusori, ventilatori
Punti esposti
Stack BLE e Wi-Fi, aggiornamento OTA, autenticazione del clinico, limiti di dosaggio
Se va storto
Danno al paziente e richiamo del dispositivo
Vincolo
Cicli di certificazione lunghi: ogni modifica costa
Per produttori di dispositivi medici, costruttori di apparati per l'energia, distributori elettrici e system integrator OT.
Assess
3-4 settimane
Mappa del firmware, individuazione del nucleo critico, scansione AI con exploit confermati, fuzzing dei parser e report di rischio.
Prove
2-4 mesi
Specifica formale delle proprietà approvata con il cliente, prova in Lean su 1-3 moduli e fascicolo di evidenze per l'ente notificato o l'auditor.
Guard
abbonamento annuale
Riverifica automatica delle prove a ogni rilascio, scansione continua e supporto alla notifica delle vulnerabilità prevista dal Cyber Resilience Act.
Proprietà che si possono dimostrare
Il parser di protocollo non legge e non scrive mai fuori dai buffer, per qualunque pacchetto ricevuto.
Il bootloader esegue solo firmware firmato dal produttore e non accetta versioni precedenti.
La pompa non supera mai i limiti di dosaggio configurati, qualunque sequenza di comandi arrivi da remoto.
Un comando di apertura interruttore via IEC 61850 parte solo se autenticato e coerente con gli interblocchi.
Le chiavi crittografiche non escono mai dalla zona protetta (TrustZone o secure element).
Architettura
Una pipeline a imbuto.
Strumenti economici su tutto il codice, verifica formale solo sulla piccola parte che decide la sicurezza.
Ingestione
Sorgenti o binario, SBOM CycloneDX e build riproducibile, in un ambiente isolato senza conservazione del codice.
Trova e correggi
Agente AI di scansione, analisi statica (CodeQL, Semgrep, cppcheck), exploit di conferma in sandbox, patch approvate dal team del cliente.
Stressa
Fuzzing dei parser guidato dalla copertura (libFuzzer, AFL++) ed esecuzione su emulatore (QEMU, Renode).
Dimostra
Gli agenti scrivono la specifica in Lean, un esperto di dominio la rivede e la firma.
Semantica della CPU: AArch64 dal rilascio DeepMind, Cortex-M da costruire e validare contro QEMU e Renode.
Squadre di agenti producono le prove.
Si accetta una prova solo se il kernel di Lean la controlla e il comparator conferma che dimostra la specifica firmata.
Evidenze
Specifica, prove, base fidata, limiti e tracciabilità da requisito a proprietà a prova, pronti per gli audit.
Riverifica continua
A ogni commit la CI ricontrolla le prove: se una modifica rompe una proprietà, il rilascio si ferma.
Due famiglie di modelli AI: una scrive, l'altra rivede. La prova la accetta solo Lean.
Progetti pilota
Tre pilota, dal pubblico al commerciale.
Pilota
Target
Proprietà
Perché
P0 · Vetrina open source
Bootloader MCUboot su ARM, oppure un parser Modbus/TCP open source
Esegue solo immagini firmate; nessun accesso fuori buffer per qualsiasi input
Codice pubblico, nessun NDA, caso studio pubblicabile
P1 · Medicale
Aggiornamento OTA e comandi remoti di una pompa a infusione o di un gateway BLE
Anti-rollback e firma; limiti di dosaggio mai superabili da remoto
Evidenze per la sezione cybersecurity del fascicolo tecnico MDR
P2 · Energia
Parser IEC 60870-5-104 o GOOSE di un gateway di sottostazione o di un controller di inverter
Robustezza a qualsiasi pacchetto; comandi eseguiti solo se autenticati
In linea con NIS2 e IEC 62443-4-2, replicabile su molti produttori
Quadro normativo
Nessuna norma impone la verifica formale. Tutte chiedono di dimostrare.
Una prova matematica è l'evidenza più forte che si possa portare a un auditor sulla sicurezza fin dalla progettazione.
Norma
Settore
Come aiuta
Regolamento UE 2017/745 (MDR), Allegato I §17, e MDCG 2019-16
Medicale
Evidenze per il fascicolo tecnico e per l'ente notificato
IEC 62304 e IEC 81001-5-1
Medicale
Tracciabilità da requisito a proprietà a prova
FDA, sezione 524B del FD&C Act
Medicale, export USA
Dossier riusabile per la submission
Direttiva NIS2 (D.Lgs. 138/2024)
Energia e sanità
Evidenze verificabili lungo la catena di fornitura
Codice di rete UE sulla cybersecurity elettrica (Reg. delegato 2024/1366)
Energia
Evidenze sui componenti critici
IEC 62443-4-1 e 4-2, IEC 62351
Energia e OT
Prova sui requisiti di integrità e autenticazione
Cyber Resilience Act (Reg. UE 2024/2847)
Apparati per l'energia e prodotti digitali
Meno vulnerabilità da notificare (obbligo dall'11/09/2026, requisiti essenziali dall'11/12/2027)
I dispositivi medici già regolati dall'MDR sono esclusi dal Cyber Resilience Act: per il medicale il riferimento resta l'MDR. Prima di un'offerta i riferimenti si ricontrollano sui testi ufficiali.
Roadmap
18 mesi, quattro fasi, un cancello per fase.
Mesi 1-3
Fondamenta
Studio del rilascio DeepMind, ambiente Lean e agenti, riproduzione della prova su Signal.
Cancello: prova di Signal ricontrollata in casa dall'inizio alla fine.
Mesi 3-6
Vetrina
Pilota P0 open source, prima semantica Cortex-M validata su emulatore, articolo tecnico.
Cancello: almeno una proprietà dimostrata su un binario ARM e pubblicata.
Mesi 6-12
Pilota clienti
P1 medicale e P2 energia con NDA, pacchetto Assess standard, modello del fascicolo.
Cancello: due pilota consegnati, un fascicolo accettato da un auditor.
Mesi 12-18
Prodotto
Servizio Guard in CI/CD, partnership con laboratori di certificazione.
Cancello: tre contratti e margine positivo sui progetti.
Rischi e limiti
Quello che può andare storto, detto prima.
La semantica Cortex-M non esiste ancoraDeepMind ha lavorato su AArch64, gran parte del firmware critico gira su Cortex-M. Parto da gateway e controller a 64 bit, poi un sottoinsieme Thumb-2 validato contro QEMU e Renode.
Una specifica sbagliata rende inutile la provaRevisione obbligatoria di un esperto di dominio, due famiglie di modelli AI e test della specifica reintroducendo bug noti.
Calcolo e tempiModuli piccoli, preventivi a cancelli, prove incrementali in CI.
Mai promettere software inattaccabileOgni fascicolo dichiara base fidata e limiti: crittografia assunta, hardware e canali laterali non coperti.
Cerco partner per i pilota
Produci dispositivi medici o apparati per l'energia, o fai ricerca sui metodi formali?
Cerco un produttore medicale, uno dell'energia e un gruppo universitario per i primi pilota. Parliamone: ti racconto cosa serve, cosa resta a te e cosa la prova copre davvero.
Raccontami cosa vuoi proteggere, costruire o far crescere. Ti aiuto a capire da dove partire.
Di cosa mi occupo
Da oltre trent'anni faccio tre cose. Cerco le falle della tua azienda prima che le trovi chi vuole entrare. Imposto il marketing perché i risultati si possano misurare. E aiuto persone e aziende a capire chi sono, prima ancora di decidere cosa vendere.
Uso gli strumenti tecnici che servono al sito e Google Tag Manager. Se accetti, attivo anche i cookie di statistica e pubblicità di Google e delle piattaforme elencate nella cookie policy. Se rifiuti, questi cookie non finiscono sul tuo dispositivo e Google riceve solo misure senza cookie. Puoi cambiare idea quando vuoi da «Preferenze cookie», in fondo a ogni pagina.
Google Tag Manager applica la tua scelta. Con «Accetta tutto» attivo i cookie di Google Analytics, di Google Ads e delle piattaforme pubblicitarie e di analisi elencate nella cookie policy: statistiche sulle visite, misura delle campagne, annunci personalizzati e analisi di come usi le pagine, anche con cookie che queste società salvano sui propri domini.
Con «Rifiuta tutto» nessuno di questi cookie finisce sul tuo dispositivo e le altre piattaforme restano spente, ma Google riceve comunque, senza cookie, le pagine che visiti e le azioni che fai sul sito, con ora, browser e indirizzo IP, e le usa per stime aggregate. Se non vuoi nemmeno questo, puoi opporti dalla cookie policy.
WhatsApp · richiesta guidata
Quattro domande, poi mi scrivi.
Così non devo chiederti in chat le stesse cose e la mia prima risposta parla già del tuo caso. Ci vuole meno di un minuto.
Passo 1 di 4
Dicono di me
Lascia una recensione
Leggo ogni recensione e, prima di pubblicarla, ti chiedo conferma ai recapiti che ho già dal nostro lavoro insieme. I campi con l'asterisco sono obbligatori.
Disclaimer legale
Marchi e indipendenza professionale
Indipendenza da Google LLC
Questo sito è un progetto indipendente e non è affiliato, autorizzato o sponsorizzato da Google LLC. I marchi Google Ads, Analytics e BigQuery sono di proprietà esclusiva di Google LLC.
Indipendenza da Meta Platforms
I servizi offerti non sono associati, approvati o sponsorizzati da Meta Platforms, Inc. Facebook e Instagram sono marchi registrati di Meta.
Certificazioni ufficiali
Le certificazioni esposte attestano il superamento degli esami tecnici ufficiali ma non configurano un rapporto di dipendenza con i fornitori delle tecnologie.