- Home
- iThink
- Cyber Security
- AI uncensored: modelli senza filtri, rischi e uso in locale
AI uncensored: modelli senza filtri, rischi e uso in locale
 di Rocco Balzamà
- Pubblicato
- 9 min di lettura
Un modello linguistico «uncensored» è un modello a cui qualcuno ha tolto la capacità di rifiutare. Fino a poco tempo fa era una curiosità da forum. Nelle ultime settimane è diventato un tema di sicurezza per chiunque abbia un sito, un gestionale o un server: a ottobre 2026 sono uscite vulnerabilità gravi in PHP e Node.js, un fornitore cloud ha dovuto far ruotare i segreti di migliaia di clienti, e un produttore cinese ha scelto di indebolire apposta le capacità di attacco del proprio modello prima di pubblicarne i pesi.
In questo articolo trovi che cosa significa AI uncensored, che cosa è successo davvero (con le fonti), perché il rischio pesa di più sulle piccole imprese e come usare un modello in locale senza aprire porte nuove. L'analisi completa, con un caso studio su un'applicazione reale, è nello studio AI uncensored e modelli aperti: analisi del rischio per PMI e privati.
Che cosa vuol dire «uncensored»
I modelli che usi ogni giorno sono addestrati a rifiutare alcune richieste: istruzioni per un malware, per esempio. Quando un'azienda pubblica i pesi di un modello (si parla di modello open weight), chiunque può scaricarli e modificarli. Le modifiche più diffuse sono due:
- abliteration: si individua nella rete la «direzione» che porta al rifiuto e la si neutralizza, senza riaddestrare il modello;
- fine-tuning: si continua l'addestramento con esempi in cui il modello risponde sempre.
Il risultato è un modello che esegue qualunque richiesta. Per scrivere un romanzo noir o per fare ricerca aiuta. Per chi vuole attaccare un sistema è uno strumento che non fa domande.
Che cosa è successo a ottobre 2026
Separo i fatti confermati dalle interpretazioni. Le date sono quelle delle fonti in fondo all'articolo.
- PHP, 21 ottobre. La CISA, l'agenzia statunitense per la sicurezza delle infrastrutture, ha chiesto di aggiornare subito PHP alle versioni 8.5.12, 8.4.27, 8.3.36 o 8.2.35 per due falle che permettono di eseguire codice da remoto senza autenticazione (CVE-2026-109618 e CVE-2026-109619, chiamate «php2shell»). Chi non può aggiornare, o usa PHP 8.1 o precedenti, secondo la CISA dovrebbe togliere i sistemi da internet finché non sono corretti. Il 26 ottobre le due falle sono entrate nel catalogo delle vulnerabilità sfruttate attivamente.
- Node.js, 21 ottobre. Una correzione per dieci vulnerabilità, la più grave nel decompressore Brotli (CVE-2026-111497), che può portare all'esecuzione di codice. Versioni corrette: 26.12.1, 24.22.1 e 22.23.4.
- Railway, 20-22 ottobre. Il fornitore cloud ha comunicato che un attaccante ha letto variabili d'ambiente cifrate e ne ha decifrata una parte: al massimo l'1,85% dei workspace. La raccomandazione è revocare e reinserire tutti i segreti salvati prima di quella data.
- LiteLLM, stesso periodo. Più fonti riportano una versione malevola della libreria pubblicata per poche ore su PyPI e Docker Hub, con codice che rubava chiavi di servizi AI. Non ho trovato fonti che la colleghino all'incidente di Railway.
Molti commentatori hanno parlato di attacchi guidati da agenti AI. È un'ipotesi plausibile, ma nelle comunicazioni ufficiali che ho letto non c'è una prova diretta del ruolo dei modelli senza filtri in questi episodi.
La scelta di Moonshot su Kimi K3.1 Pro
Il 23 ottobre Moonshot AI ha presentato Kimi K3.1 Pro: un modello da 2,8 mila miliardi di parametri (104 miliardi attivi per richiesta) con una finestra di contesto da un milione di token. La parte interessante per chi si occupa di sicurezza è un'altra. Moonshot ha dichiarato di aver trovato contenuti di sicurezza offensiva sia nei dati di addestramento sia negli ambienti di apprendimento per rinforzo, e di averli rimossi dalla versione con i pesi aperti, mantenendo il codice generico.
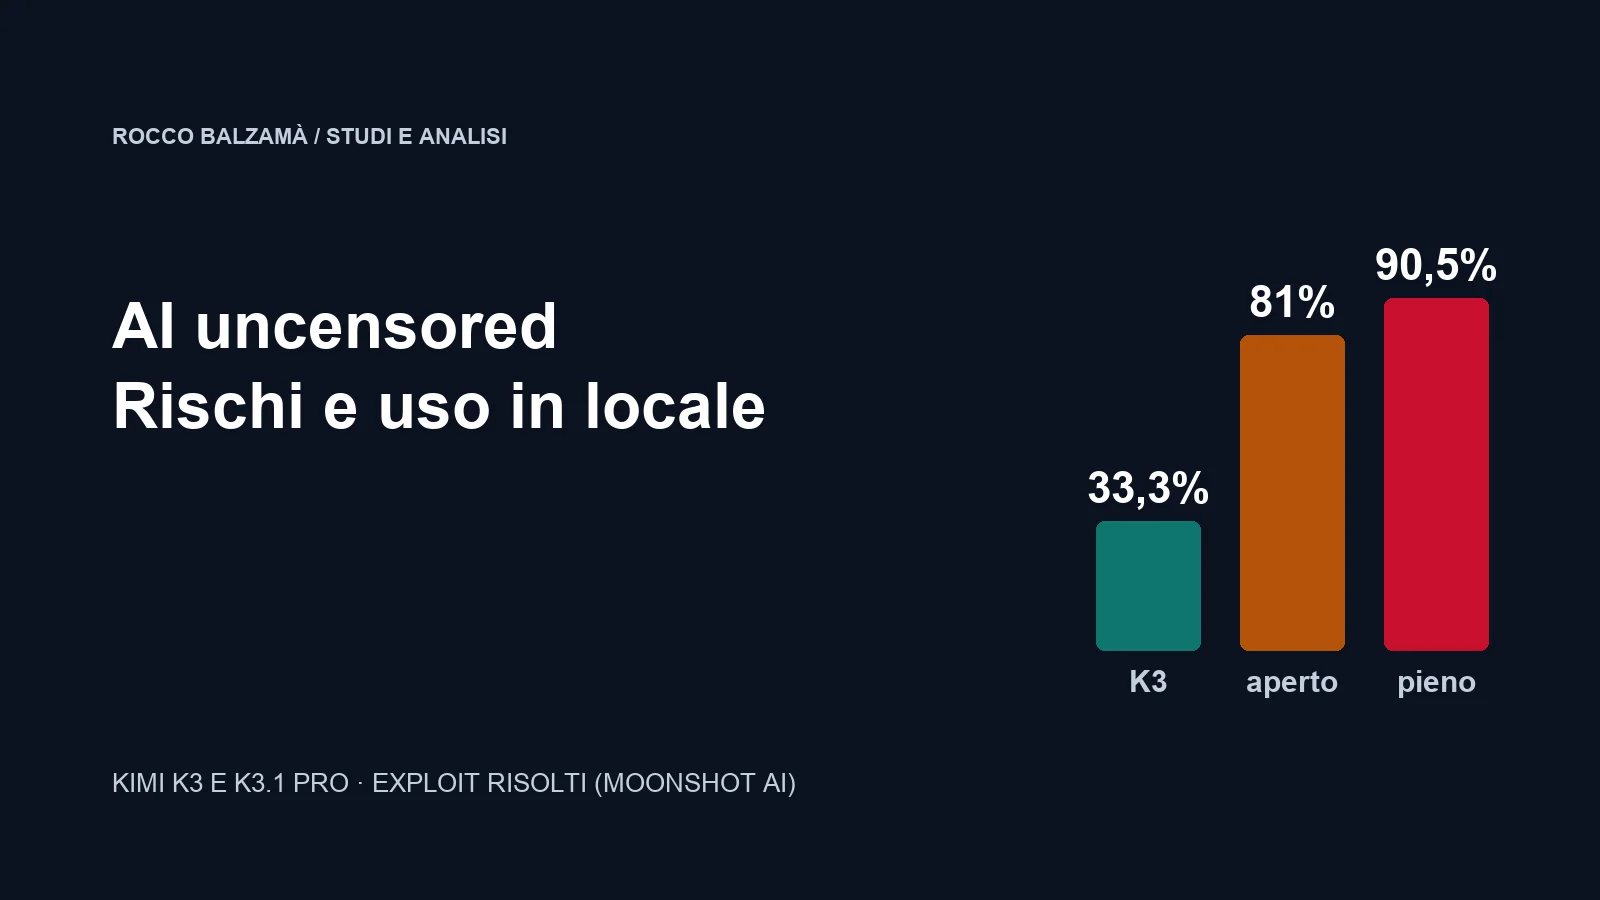
L'azienda ha pubblicato anche i numeri. Sul suo test interno di exploit, xdev-bench-hard, la versione senza riduzione risolve il 90,5% dei problemi, quella rilasciata l'81%, il modello precedente K3 il 33,3%. L'obiettivo dichiarato è non pubblicare pesi che spostino in avanti la frontiera delle capacità cyber. Tre osservazioni:
- anche la versione ridotta resta molto più capace della precedente;
- una volta scaricati, i pesi si possono riaddestrare, quindi la riduzione è un ostacolo e non un blocco;
- è la prima volta che un produttore pubblica un confronto così esplicito tra versione piena e versione ridotta.
Perché il rischio pesa di più sulle PMI
Le grandi aziende stanno ricevendo strumenti dedicati. Anthropic, con Project Glasswing, dà accesso a un modello non pubblico (Claude Mythos Preview) a un gruppo di grandi aziende tecnologiche e a decine di organizzazioni che mantengono software critico, per trovare e correggere vulnerabilità. Il modello non verrà distribuito al pubblico proprio per le sue capacità.
Una piccola impresa non ha questo accesso e spesso non ha nemmeno una persona dedicata agli aggiornamenti. Quando esce una correzione per PHP, il tempo tra la pubblicazione e l'installazione sul tuo server è il periodo in cui sei esposto. Se dall'altra parte c'è chi usa modelli senza filtri per automatizzare la ricerca di siti vulnerabili, quel periodo vale molto di più di prima.
Usare l'AI in locale, in modo prudente
Far girare un modello sul proprio computer resta una buona scelta per la privacy: i dati non escono. Nel capitolo dell'Academy Installare un LLM in locale con Ollama uso Ollama con modelli standard in versione quantizzata Q4_K_M, come mistral:7b-instruct-q4_k_m (circa 4,4 GB) e llama3.1:8b-instruct-q4_k_m (circa 4,9 GB). Sono modelli con i loro filtri originali, ed è quello che ti consiglio di usare in azienda.
Passo per passo per un'installazione sicura
- Scarica i modelli solo dai canali ufficiali del produttore o del registro di Ollama, e annota nome e versione esatti.
- Lascia l'API su localhost. Ollama ascolta su
localhost:11434: non impostareOLLAMA_HOST=0.0.0.0, perché esporresti sulla rete un'API senza autenticazione. - Non dare a un modello l'accesso alla shell o ai file aziendali senza una sandbox, cioè un ambiente isolato da cui non possa uscire.
- Tieni separati i segreti. Le chiavi API e le password non vanno nelle cartelle che il modello o l'agente possono leggere.
- Aggiorna il motore (Ollama o simili) come qualunque altro software esposto.
Errori da evitare
- Installare un modello modificato da sconosciuti perché «risponde a tutto». Una nota di ricerca della Cloud Security Alliance, del 21 ottobre, descrive una prova di concetto in cui un modello modificato si comporta normalmente nei test e, dentro un agente di programmazione, esegue un codice che ruba credenziali quando compare una frase precisa. La raccomandazione è trattare ogni modello modificato come codice non fidato.
- Collegare un modello senza filtri a strumenti che possono agire, come l'esecuzione di comandi, la scrittura di file o il controllo del mouse.
- Esporre l'interfaccia del modello su internet per usarla dal telefono senza sapere chi altro può leggerla.
Consigli pratici sull'AI uncensored in azienda
- Decidi tu quali modelli entrano. Tieni un elenco dei modelli approvati, con fonte e versione, e chiedi ai collaboratori di non installarne altri sui computer di lavoro.
- Separa la curiosità dal lavoro. Se vuoi provare un modello senza filtri, fallo su un computer o una macchina virtuale senza dati aziendali, senza password salvate e senza accesso alla rete interna.
- Guarda i permessi prima delle risposte. Un modello che risponde a tutto in una finestra di chat fa meno danni di un modello filtrato che può eseguire comandi. Quando valuti uno strumento AI, chiediti prima che cosa può toccare.
- Metti una scadenza agli aggiornamenti. Scegli un tempo massimo, per esempio tre giorni lavorativi, entro cui installare le correzioni gravi su sito e server, e qualcuno che ne risponda.
Checklist per la tua azienda questa settimana
- PHP aggiornato a una delle versioni corrette indicate dalla CISA, oppure sistema fuori da internet.
- Node.js aggiornato alle versioni corrette, compresi i servizi che lo usano senza che tu lo sappia.
- Segreti ruotati se usi Railway o se hai installato LiteLLM in quei giorni.
- Elenco dei modelli AI usati in azienda, con provenienza e versione.
- Nessuna API di modelli locali raggiungibile dall'esterno.
Domande frequenti
Un modello uncensored è illegale?
Scaricarlo e usarlo non è di per sé un reato, ma la responsabilità di ciò che generi resta tua. Molti modelli hanno licenze che vietano alcuni usi, anche commerciali. Prima di adottarlo in azienda leggi la licenza del modello e quella dell'applicazione.
Un modello locale con i filtri basta per la privacy?
Per la privacy sì, se resta in locale e non manda dati fuori. Per la sicurezza no: devi comunque aggiornarlo, limitarne i permessi e controllare da dove arriva.
I modelli ridotti come Kimi K3.1 Pro aperto risolvono il problema?
Lo rallentano. La riduzione dichiarata da Moonshot abbassa le capacità di attacco della versione pubblica, ma i pesi possono essere riaddestrati da chi ha le risorse.
Considerazioni finali
L'AI uncensored non è una novità tecnica: è la conseguenza del fatto che i pesi aperti si possono modificare. La novità di ottobre è il contesto, con vulnerabilità gravi in software che usano quasi tutti e produttori che iniziano a togliere capacità ai propri modelli prima di pubblicarli. La mia posizione è pratica: usa modelli locali con i loro filtri, tienili lontani da shell e segreti, e riduci il tempo tra una correzione di sicurezza e la sua installazione.
Se vuoi sapere quanto è esposto oggi il tuo sito o il tuo server, il punto di partenza è il Cyber Health Check. Se in azienda state già usando agenti AI e vuoi capire che cosa possono toccare, trovi chatbot e agenti AI. Scrivimi da una delle due pagine e ti dico che cosa conviene controllare per primo.
Fonti
- CISA, Critical Vulnerabilities in PHP Require Immediate Patching, 21 ottobre 2026, aggiornato il 26 ottobre 2026.
- Qualys, Node.js Patches Brotli Remote Code Execution Flaw, 23 ottobre 2026.
- Railway, Preliminary Report: Oct 21st Security Incident, 22 ottobre 2026, con aggiornamenti al 26 ottobre.
- Moonshot AI, Kimi K3.1 Pro Tech Blog, scheda su alphaXiv; VKTR, Kimi K3.1 Pro Nears Top Proprietary Models as Moonshot Limits Its Cyber Skills.
- Anthropic, Project Glasswing, 7 aprile 2026, aggiornato il 6 ottobre 2026.
- Cloud Security Alliance, Poisoned Weights: Trigger-Activated Backdoors in Abliterated Open-Weight Models, 21 ottobre 2026.
- TechCrunch, Abliteration.ai is making a business out of removing AI guardrails, 3 settembre 2026.
Verifica delle fonti: 16 novembre 2026, sulle pagine citate. I punteggi di xdev-bench-hard sono quelli dichiarati da Moonshot AI e non sono stati riprodotti in modo indipendente. L'incidente di LiteLLM è riportato da fonti secondarie.